お名前.comのVPSでMT4・MT5を使っていた方へ。本記事は、「お名前.com デスクトップクラウド」の不正アクセスについて、今必要な対策、見舞金・補償、原因の判明状況をまとめています。情報は2026年10月27日の第12報までを反映しています。公式発表で確認された事実と、調査中・検討中の内容を区別して整理します。
GMOは本件を、能動的サイバー防御の「発動第1号」事案として政府関係機関へ緊急要請したとも発表しています。これはGMO側の要請で、政府による発動決定・実施の発表とは区別します。第4報の原文。
必要な項目へ:最新の追加点 / 今すぐの対策 / 見舞金・補償 / 第1〜12報の経緯 / 相談先
第12報で何が変わった?特別見舞金・懸賞金の要点
GMOの第12報(2026年10月27日19:10)は、情報の公開を確認した利用者への特別見舞金の具体額と、事件解明につながる情報を募る懸賞金制度を新たに示しました。金額が発表されたことと、申請・支払いが完了したことは別です。以下で対象と金額を確認できます。
GMO特別お見舞金|情報区分ごとの金額
本人の情報が公開情報に含まれるとGMOが確認した場合に、確認された情報の区分に応じて支払う方針です。自己申告だけで支払額が確定する制度ではありません。公式第12報。
| 公開が確認された情報 | 特別見舞金 |
|---|---|
| 氏名・連絡先等の基本情報 | 10,000円 |
| 取引口座のID・パスワード等の金融・認証情報 | 15,000円 |
| 機微情報・要配慮個人情報等 | 25,000円 |
複数区分は合算、1公開につき上限300万円。全員に300万円が支払われるという意味ではありません。第4報の一律5,000円および不正取引の損失補償とは別に支払うと説明しています。
第12報には、特別見舞金の具体的な申請期限や支払日は示されていません。対象者への個別連絡と公式案内を確認してください。情報の公開範囲・方法等が変わった場合は内容を見直す可能性があるとしています。不審な連絡や詐欺等の被害についても、状況に応じたサポートと24時間の相談窓口を案内しています。
懸賞金は制度全体で上限100万米ドル|見舞金・補償とは別
「GMOサイバー犯罪撲滅・懸賞金」は、関与者の特定・検挙や事件解明に貢献する、具体的で検証可能な情報を募る制度です。総額100万米ドルは制度全体の上限で、1人・1件当たりの支払額ではありません。約1億5,000万円という表記は1米ドル=150円の参考換算で、別枠の報奨金ではありません。公式第12報。
10月28日12:00(日本時間)から犯人逮捕まで受付予定とされ、第12報時点では専用窓口URL・募集要項は準備中です。支払対象と金額は情報の新規性・正確性・検証可能性や貢献度等の審査で決まり、提供だけで報奨金が保証されるわけではありません。
適法に取得・保有した情報が対象です。独自の侵入調査、犯人との接触、追跡・拘束、攻撃・報復、漏えい情報の購入等を求める制度ではありません。機微な資料はまず概要を伝え、安全な提出方法の案内を待つよう求めています。パスワード・認証コード・秘密鍵や事前手数料を要求する連絡には応じないでください。
第6〜11報で追加された利用者への要請
第11報|公開情報へのアクセス・拡散を控える
第11報は、顧客情報とされる情報の転載、SNSでの再投稿、誘導リンクの共有を控えるよう要請しています。自分の情報があるかを確かめるためでも、公開先へアクセスしないことが重要です。GMOは、該当サイトを訪れた方の情報が攻撃者に取得されていることを確認したと説明し、既にアクセスした方にフルスキャンを求めています。公式第11報。
公開情報に利用者の情報が含まれるとGMOが確認した場合は、対象者へ個別に連絡する方針です。不審なメール・SMSのリンクや添付ファイルを開かず、公式サイトを自分で開いて確認します。「被害金を取り戻す」として費用を求める連絡にも応じないでください。
第10報|情報公開の確認と、追加見舞金の検討
GMOは10月27日12:30に、同社や顧客の情報と称するものの公開を確認したと発表しました。内容は確認中で、事実と異なるものが含まれる可能性があるとしています。一方、ランサムウェア攻撃については同日13:55時点では未確認と説明しています。公式第10報。
第10報時点では、対象者への別途の見舞金は検討開始の段階でした。その後、第12報で情報区分ごとの金額と上限が公表されています。第4報の一律5,000円とは区別し、下の最新の内訳を確認してください。
第8・9報|PCの切断・電源断と、端末解析の途中経過
第8・9報では、10月27日正午の攻撃予告に備え、バックアップ後のPCのネットワーク切断・電源断・接続コードの取り外しを要請しました。第10報でも切断と電源断の要請が続いています。正午を過ぎたことだけで安全確認や対策解除と判断せず、再接続の扱いは公式窓口で確認してください。公式第8報 / 公式第9報 / 公式第10報。
第9報は、10月27日11:59時点で解析を終えた端末からマルウェアは未確認とする一方、全利用者の端末の安全を確認したものではないと明記しています。また、ランサムウェア被害を受けた方には、被害状況を確認したうえで同等性能の新しいPCを提供する方針を示しました。被害発生件数の確定発表とは区別します。
第6・7報|保護対象を広げ、利用者端末の解析へ
第6報は、接続に使った端末のフルスキャン、ネットワークを切り離したバックアップ、別の安全な端末からのアカウント保護、任意の端末調査協力を整理しました。第7報では、預かった端末の調査・解析を進めていると説明しています。公式第6報 / 公式第7報。
アカウント保護では、FX口座だけでなくメール・Google等も対象として挙げ、多要素認証、不審な連携アプリ・転送設定・拡張機能・登録端末の見直しを要請しています。点検が済むまでブラウザの同期を有効にしないことも追加の確認点です。
第5報時点の要請と原文画像|端末確認・バックアップ
新しく強調されたのは、クラウド側だけでなく利用者自身の端末も確認することです。ウイルス対策ソフトのフルスキャンを実施し、バックアップを取得する一方、保存したファイルの取り扱いにも注意するよう求めています。
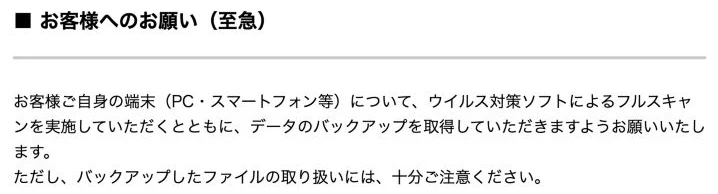
第5報は、端末への影響を含め調査中と説明しています。スキャンに問題が出なかった場合も、取引口座の認証情報や接続が安全だと判断して対策を省略せず、以下の確認を進めてください。GMO第5報を読む。
MT4・MT5利用者の端末・口座を守る6つの対策
身に覚えのない取引が続いている場合は、スキャンの完了を待たず取引先へ連絡し、口座保護と全接続の切断を相談します。以下は、公式要請を対応しやすい順に整理したものです。
第10報は、バックアップ取得後にPCのネットワーク切断・電源断・接続コードを抜く対応を要請しています。口座確認は別の安全な端末から正規サイトで行い、疑わしいPCを安易に再接続しないでください。公式第10報。
GMOは、FX取引に使用していないスマートフォンや別のPCからの変更を要請しています。取引先の公式サイト・アプリで、取引口座とMT4・MT5など対象の認証情報を変更してください。
取引先の仕様によっては、パスワード変更後も既存の接続が残る場合があります。マイページ等で全接続を切断するか、証券会社・FX会社へ依頼します。アプリを閉じるだけで完了とは限りません。
身に覚えのない売買は日時・注文番号・損失額を控え、履歴を保存してください。保有ポジションや未約定注文も確認し、取消し・返金や口座の保護を取引先へ相談します。
第6報は、接続に使ったPC・スマートフォン等のフルスキャンと、ネットワークを切り離した状態でのバックアップを要請しています。PCの切断・電源断が求められている状況で、確認のためだけに再接続せず、作業の進め方が不明なら公式窓口へ相談します。バックアップしたファイルの扱いにも注意が必要です。疑わしいファイルの実行・復元は避け、判断できなければサポートへ相談してください。
サーバーで保管・利用したID・パスワード、ブラウザに保存した各サービスの認証情報も変更します。同じパスワードを使う他サービスも対象です。多要素認証、不審な連携や転送設定・登録端末を見直し、点検完了まではブラウザ同期を有効にしないようにします。操作は別の安全な端末で正規サイトから行います。
全セッションの切断は、取引先にどう頼めばいい?
セッションは、口座へログインして接続が続いている状態を指します。自分のスマートフォンでログアウトしても、別の端末からの接続まで終わったとは限りません。今回の公式要請で重要なのは、「自分の画面を閉じること」ではなく「口座に残る全接続を切ること」です。
取引先へ相談するときは、「お名前.com デスクトップクラウドでこの口座を利用していました。パスワード変更後も残る接続を含め、全セッションの切断方法を教えてください」と伝えると、確認したい内容が明確になります。以下は当サイトが整理した問い合わせ文の例です。
お名前.com デスクトップクラウドの不正アクセスに関する案内を受け、口座の保護を進めています。パスワード変更に加え、接続中の全セッションを切断したいです。自分で行える操作、または御社での切断対応の可否と、完了の確認方法をご案内ください。
口座番号など本人確認に必要な情報は、取引先が指定する正規の窓口で扱います。問い合わせ文に取引用パスワードや認証コードを添える必要はありません。対応後はいつ、どの口座で、何を変更・切断したかを控え、複数口座の対応漏れを防いでください。
フルスキャンとバックアップで、何を確認する?
第5報は「フルスキャン」を求めています。確認を始めたら、利用している対策ソフトで選んだ検査範囲と、終了後の結果を確認しましょう。途中で止まった場合や警告が出た場合は、単に「確認済み」とせず、表示内容を記録してサポートへ相談します。操作方法はOSやソフトによって異なるため、提供元の公式手順を使ってください。
また、バックアップはデータを残すための対応で、安全性を証明する作業ではありません。保存できたことと、その中のファイルを安心して実行・復元できることは別です。第5報も、バックアップしたファイルの取り扱いに十分注意するよう明記しています。
必要な文書や取引記録を保全しつつ、出所の分からない実行ファイル、身に覚えのない添付ファイル、疑わしいプログラムを別の端末で開かないようにします。EAや設定ファイルも、安全性を確認しないまま一括で移し直すことは避け、判断できないものは提供元やサポートへ相談してください。これは予防のための補足で、個々のファイルが感染していると断定するものではありません。
端末の点検を終えても、口座のパスワード変更や接続の切断が不要になるわけではありません。「端末の確認」と「取引口座の保護」を別々にチェックすると、実施したつもりになるのを防げます。
不審な取引を見つけたら、記録をどう残す?
まず、取引履歴の日時・注文番号・銘柄・数量・損益が分かる情報を保存します。現在残っているポジションや注文、残高も確認し、取引先への問い合わせ日時と回答を一緒に控えておきましょう。こうした記録は、何が起きたかを説明し、後から案内される申請書類を準備する際に役立ちます。
記録用の一覧は「対象口座」「気付いた日時」「不審な取引」「取引先へ相談した内容」「回答・返金状況」の5項目で十分です。画面を保存しただけで補償が確定するわけではなく、実際の対象判定はGMOの調査・確認によります。証拠を集めるために不審な接続を放置せず、口座保護の相談も並行して進めてください。
相談用のスクリーンショットには、メールアドレス、口座番号、残高などの個人情報が写ることがあります。SNSで公開する画像と、正式な窓口へ提出する記録は分けて扱ってください。原本は保管し、公開用の画像では不要な個人情報を隠します。提出書類の範囲や形式は、GMO・取引先の正式な案内に従います。
取引先から回答を受けた後は、全接続の切断が完了したか、追加の手続きが必要か、返金の相談を受け付けたかを確認しておくと、次に何をすべきか整理できます。担当者名や問い合わせ番号が発行された場合も控えてください。不明点を解消する前に、届いたメールの指示だけで新しいソフトを入れたり、遠隔操作を許可したりしないようにしましょう。
パスワードはどれを変える?
MT4・MT5の取引用パスワード、取引先の会員ページ、クラウド内で使ったメールや各サービスなどを確認します。1つ変更しても、別の認証情報が自動で変わるとは限りません。口座が複数ある方は、変更と全セッション切断を口座ごとに記録しましょう。
サーバーの停止と、FX口座の取引停止は別
EA(自動売買)が動くクラウドが止まっても、取引先にあるポジションや注文が自動で消えるとは限りません。再稼働を待つだけにせず、取引先の別の正規画面から状態を確認してください。
見舞金5,000円・特別見舞金・損失補償の違い
一律5,000円・不正取引の損失補償・代替サービスは第4報の内容です。第9報のPC提供方針と、第12報で金額が公表された特別見舞金を加え、それぞれの対象・金額・手続きの案内を分けて整理します。
| 制度・対応 | 対象と案内予定 |
|---|---|
| 見舞金5,000円 | 第4報の発表時点で本サービスを利用中の全顧客が対象。金銭的被害の有無を問いません。受取手続き・支払時期などを10月30日23:59までに登録メールへ案内予定。 |
| 不正取引の損失補償 | 本件に起因するとGMOが認めた不正取引の実現損失(差損・手数料等)。申請方法・必要書類・受付期間・支払時期を11月6日までに案内予定。 |
| 代替サービスを6か月無償 | 契約中でWindowsデスクトップ環境の継続利用を希望する方へ案内。開始時期・申込方法・移行しない場合の契約や料金の扱いを10月30日23:59までに案内予定。 |
| 被害PCに代わる新PC(第9報) | ランサムウェア被害の申し出に対し、被害状況を確認のうえ、同等性能の新PCを提供する方針。全利用者への一律配布ではありません。 |
| GMO特別お見舞金(第12報) | 本人の情報が含まれるとGMOが確認した方が対象。区分別に1万円・1万5,000円・2万5,000円、複数区分は合算し、1公開につき上限300万円。金額の内訳と注意点へ。 |
10月30日・11月6日は「案内」の期限
入金日や申請締切日、代替サービスの開始日が確定したという意味ではありません。登録メールと公式サイトで、その後の手続き・日程を確認してください。
補償対象は「本件による不正取引の実現損失」
GMOが取引記録・アクセス記録などを確認し、対象かを個別に判断します。通常の相場変動による損失、得られたはずの利益、その他の間接損害は対象外とされています。すべての投資損失を補償する制度ではありません。
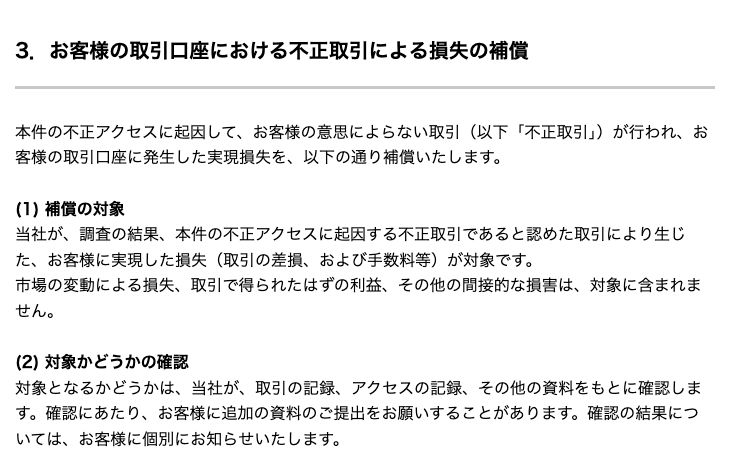
まず取引先へ不正取引の取消し・返金を相談します。取引先から返金された分は差し引き、対象となる残額をGMOが支払う方針です。取引先が返金しない場合も、それだけでGMOの補償対象外になるわけではありません。同じ損失を二重に受領しないよう、返金額も記録します。
- 日時・注文番号・取引内容・損失額が分かる履歴を保存。
- 取引先への相談内容、回答、返金の有無・金額を保存。
- GMOの正式な申請方法と必要書類の案内を確認。
第4報には、本人確認資料やMT4・MT5等の閲覧専用情報に関する手順を別途案内する記載があります。一方、第6報以降はGMOがパスワード・認証コードを尋ねることはないと注意喚起しています。届いた連絡へそのまま返信して認証情報を送らず、必要資料と提出方法を自分で開いた公式窓口で確認してください。
現行基盤はそのまま再開せず、別基盤へ
不正アクセスを受けた現行システム基盤は、そのまま再開しない方針です。独立したクラウド基盤の代替サービスへ移行する場合は、機能・利用方法、6か月無償の対象範囲、無料期間後の料金・契約条件を確認します。本人の同意なく移行しないと説明しています。第4報の補償・代替サービスの説明。
何が起きた?対象サービスと原因の判明状況
| 確認項目 | 第12報までの整理(発表時刻に注意) |
|---|---|
| 確認された事実 | 一部サーバーで不正プログラムを確認。第4報で不正アクセスと顧客情報の外部持ち出しを確認したと発表。利用者から不正取引の報告も受けています。 |
| 対象の発表 | 「お名前.com デスクトップクラウド」の不正アクセスに関する発表です。お名前.comの全サービスや、他社のVPSまで同じ被害と断定できません。 |
| 情報の公開 | 第10報は10月27日12:30に公開を確認したと説明。内容は確認中で、すべてが真実と確認された意味ではありません。 |
| 原因 | システムにセキュリティ上の問題があったと説明。ただし、具体的な初期侵入経路や悪用された脆弱性・CVEは未公表です。 |
| 利用者の端末 | 解析を継続。第9報の11:59時点で解析済み端末からマルウェア未確認と発表しましたが、全端末の安全確認を意味しません。 |
情報の公開を確認したという発表と、ランサムウェア攻撃の発生確認は別です。第10報は後者を10月27日13:55時点で未確認としています。脅迫内容のすべてが実行されたと推定しないようにします。PHPや別のVPS製品の脆弱性を今回の初期侵入原因と断定する根拠も、参照した公式発表では確認できません。
第1報から第12報の時系列|何が追加された?
| 日付 | 主な動き |
|---|---|
| 10月19〜21日 | 19日から調査、20日に不正プログラムを確認。21日4時から全プランのサーバーを順次停止し、第1報を公表。 |
| 10月22日・第2報 | 警察への相談や調査状況、パスワード変更など利用者への要請を公表。 |
| 10月23日・第3報 | 変更後も接続が残る場合があるとして、全セッションの切断を要請。 |
| 10月24日11:50・第4報 | 情報の外部持ち出しの確認、見舞金5,000円、代替サービス、損失補償方針を公表。 |
| 10月24日・第5報 | 利用者の端末のフルスキャン・バックアップを至急要請。従来の口座保護対策も再掲。 |
| 10月26日・第6報 | フルスキャン、切り離したバックアップ、アカウント保護、任意の端末調査を整理。 公式第6報 |
| 10月26日・第7報 | 利用者から預かった端末の解析を開始。判明した対策は個別メールと公式ページで知らせる方針。 公式第7報 |
| 10月27日9:58・第8報 | 端末解析の進捗、民間企業からの協力申し出を説明。正午の予告に備えPCの切断・電源断を要請。 公式第8報 |
| 10月27日・第9報 | 11:59時点で解析済み端末からマルウェア未確認。被害確認後の同等性能PC提供方針を公表。 公式第9報 |
| 10月27日13:55・第10報 | 12:30に情報の公開を確認したと発表。別途見舞金を検討。13:55時点でランサムウェア攻撃は未確認。 公式第10報 |
| 10月27日14:55・第11報 | 公開情報とされるものへのアクセス・転載・誘導リンク共有を控えるよう要請。アクセス済みの方へフルスキャンを案内。 公式第11報 |
| 10月27日19:10・第12報 | 情報区分別の特別見舞金(1万円・1万5,000円・2万5,000円)と1公開につき上限300万円を発表。制度全体で総額100万米ドルを上限とする懸賞金制度も公表。 公式第12報 |
時刻は原則として公式発表の記載によります。第9報は本文の解析基準時点と過去の経緯欄で時刻表記に差があるため、表では公表日のみを示しています。上記は発表・対応の経緯で、初期侵入の日時や全被害の発生時刻を示すものではありません。
相談先と、不審な連絡への注意
本件のGMO相談窓口
お名前.com公式お問い合わせフォーム
電話:03-5456-2560
受付:土日・祝日を含め24時間。
身に覚えのない取引は、まず取引先の証券会社・FX会社へ。GMOへの相談では、利用サービス・契約情報、不審な取引の日時、取引先への相談状況をまとめておくと説明しやすくなります。
攻撃者を名乗るメール・メッセージには返信せず、URLや添付ファイルも開かないでください。「見舞金の受取」「補償申請」などを装う連絡にも注意し、公式サイトを自分で開いて提出先を確かめます。取引用パスワード・暗証番号・認証コードを送らないでください。認証情報の提出を求める連絡を受けた場合も、その連絡だけで正規と判断せず公式窓口へ確認します。
よくある疑問
- パスワードを変えたら対応は完了ですか?
-
いいえ。第6報以降も全セッションの切断・多要素認証・不審な連携等の見直しを要請しています。端末の点検に加え、第10報のPC切断・電源断のお願いも確認してください。
- お名前.comのドメインだけ利用しています。対象ですか?
-
今回の発表対象はデスクトップクラウドです。ドメイン契約だけで同じ被害の対象と決まるわけではありません。ただし、対象環境で使った認証情報を他サービスでも使い回している場合は見直してください。
- 見舞金5,000円は損失補償の上限ですか?
-
いいえ。見舞金と不正取引の損失補償は別です。補償は本件に起因するとGMOが認めた不正取引の実現損失が対象で、調査・確認を経て判断されます。
- 正午を過ぎたらPCを再接続してよいですか?
第10報でもネットワーク切断・電源断の要請が続いています。時刻が過ぎたことや解析済みの一部端末が問題なしだったことだけで安全と判断せず、公式の続報・窓口で確認してください。
- 自分の情報が公開されたか、掲載先を見に行くべきですか?
第11報はアクセスや拡散を控えるよう要請しています。既にアクセスした方にはフルスキャンを案内しています。GMOが公開情報に本人の情報を確認した場合は個別に連絡する方針です。
- 追加の見舞金はいくらですか?
第12報では、基本情報1万円、金融・認証情報1万5,000円、機微情報等2万5,000円と公表されました。GMOが公開を確認した情報区分が対象で、複数区分は合算し、1公開につき上限300万円です。一律5,000円・不正取引の損失補償とは別で、具体的な申請期限・支払日は第12報には示されていません。
- 特別見舞金はいつ申請・受け取りできますか?
第12報には具体的な申請期限や支払日は示されていません。GMOが公開情報に本人の情報を確認した場合は個別に連絡するとしています。一律5,000円等の手続き案内期限である10月30日23:59と、特別見舞金の支払日を混同しないようにします。
関連するMT5の確認方法
今回の不正アクセスに関する端末・口座保護を優先してください。被害対象の環境とは別に、通常の接続不具合の原因を切り分けるときは、MT5のチャートが動かないときの原因と確認手順で、取引時間・接続表示・口座情報を確認できます。用語はFX・暗号資産・金融の用語集にまとめています。安全未確認のPCを再接続するための案内ではありません。
確認した公式発表・更新方針
確認日時:2026年10月27日19:52(日本時間)。公式第12報(最新) / 公式第1報 / 公式第2報 / 公式第3報 / 公式第4報 / 公式第5報 / 公式第6報 / 公式第7報 / 公式第8報 / 公式第9報 / 公式第10報 / 公式第11報。GMOグループ公式の第12報に加え、デスクトップクラウドのお知らせ一覧も確認しています。
本記事は公式資料に基づく整理で、当サイトが被害端末や公開された顧客情報を調査したものではありません。過去の公式画像は撮影時点を明記し、変更された要請は本文で更新しています。公開情報と称するデータや攻撃者サイトへのリンクは掲載していません。訂正窓口・作成方針は運営者情報をご確認ください。
コメント